西日本旅客鉄道株式会社様
- 企業ロゴ付きメール(BIMI)
JR西日本が挑むメールセキュリティ、1300万人の顧客を守るために
―「DMARC」「企業ロゴ付きメール(BIMI)」導入の舞台裏―
西日本旅客鉄道株式会社
近年、企業のブランドを騙ったなりすましメールやフィッシング詐欺の被害が深刻化しています。これに対し、強固な対策を講じたのが西日本旅客鉄道株式会社(以下、JR西日本)です。
JR西日本が提供する会員向け決済サービスや各種予約システムなどを統括する「WESTER ID」のユーザー数は、実に約1300万人。この膨大な顧客基盤をなりすましメールから守るため、同社が実施した「DMARC」の厳格化、および「企業ロゴ付きメール(BIMI)」の導入にいたる経緯と、その効果についてお伺いしました。
導入の背景:1300万人の顧客を狙うフィッシング脅威への対抗
──JR西日本様では、MaaSアプリや決済サービスなど、多様なサービスを展開されておられます。これらを支える基盤が「WESTER ID」であり、そのユーザー数は現在、約1300万人に達していると伺いました。
当社では、これら多くのユーザーに対して日々各種お知らせ等のメールを配信していますが、同時に「JR西日本を騙ったフィッシングサイトやフィッシングメール」の存在も多数検知されていました。これまでも当社の各サービスサイト上での注意喚起や、悪質なサイトのテイクダウン(閉鎖追い込み)を進めてきましたが、次々と現れる「いたちごっこ」の状態に、根本的な技術対策による解決にチャレンジしようと決めました。
特にコロナ禍以前からこうしたフィッシング被害は確認されており、WEBサイト上での注意喚起に加え「お客様に安心してサービスを使ってもらうための、分かりやすい技術的対策」として、2024年頃より本格的な検討が始まりました。
DMARCからBIMIへ:足掛け2年の段階的アプローチ
──JR西日本様のような大企業ではメールセキュリティの強化は一朝一夕に進む課題ではなく、メール配信システムも社内に多数あると伺います。どのような段階を経てDMARCポリシーの引き上げや企業ロゴ付きメール(BIMI)導入を進められたのでしょうか。
当社は以下のようなステップを経て、約2年をかけて段階的に導入を進めました。
- 現状把握とメールシステムの整理(2024年〜)
DMARCを導入する前提として、すべてのメール配信システムで「SPF」や「DKIM」といった送信元認証が正しく設定されている必要があり、当社では社内のシステムを1つずつチェックし、設定の修正や反映を約1年かけて実施しました。 - DMARCポリシーの厳格化(2025年)
システムの整理と並行して、DMARCの監視(none)レポートの受信からスタートし、徐々にポリシーを厳格化(隔離:quarantineから拒否:reject)していきました。2025年末までに、主要なドメインの厳格化対応がほぼ完了しました。 - BIMIによるブランドロゴ表示(2026年5月)
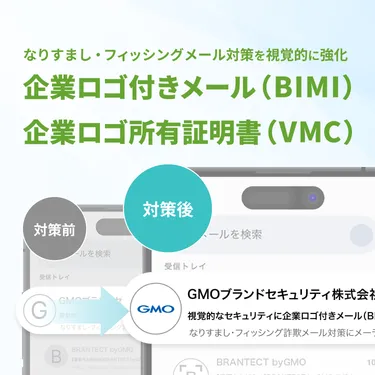
DMARCの拒否設定までが完了したことを受け、最終ステップとして、2026年5月に「企業ロゴ付きメール(BIMI)」を導入しました。これにより、対応するメーラー(受信側環境)において、JR西日本の公式ロゴマークが自動で表示される仕組みを整えました。
当社で行った対応の規模なのですが、今回 DMARC/企業ロゴ付きメール(BIMI)を導入したメインの2ドメイン(サブドメインを除く)だけでも、月間のメール配信数は約800万通くらいです。サブドメインを含めると、毎月数千万通規模のメールが対象となっています。
導入にかかった体制・費用と、経営層の理解
──どのような体制やコストで導入を実現されたのでしょうか。
本プロジェクトは、主にJR西日本の社内IT部門およびグループのIT子会社(株式会社JR西日本ITソリューションズ:J-WITS)のメンバーが内製化(自社対応)する形で進めました。
内製で対応したため、外部流出コストは、膨大なDMARCレポートを可視化するための「コンサルティングサービス付きの可視化ツール」の導入と各メールシステム側での改修費等、限定した範囲に抑えられています。
その他、内製で対応したものとしては、①日々の可視化ツールによるDMARC検証状況の確認、②コンサルティングサービスの判断の妥当性の検証、③DMARCアラインメントNGの各メールシステム担当との認識合わせ・対応方法等調整等です。当社は多くのメールシステムを抱えており、内製でやりきることは大きなチャレンジでしたが、メールシステム担当との密なコミュニケーションを通じて、各システム側メンバーとの信頼も強化されるなど、内製化が適切で成果も大きかったです。
なお、企業ロゴ付きメール(BIMI)導入に伴う企業ロゴ所有証明書(VMC)の発行等の諸費用については、GMOブランドセキュリティのお手頃なプランを活用させて頂きました。
こういった体制構築や費用について経営層へ説明した際には、複数回の説明を重ねたものの、「お客様の安心・安全、信頼を守るための対策であること」、また内製化の効果もあり「想定効果に対して外部への直接的なコストが限定的であったこと」から、非常に前向きに後押しを受け、スムーズに承認が得られました。導入後は、役員からも「ロゴがついたね」と気に留めてもらえるなど、社内の関心も高いものがありました。
もたらされた劇的な効果
──実際に導入され、具体的な効果が見受けられましたでしょうか。
際立った変化としては、DMARCポリシーを最高レベル(拒否:reject等)に引き上げたことで、なりすましメールの配信状況には劇的な変化が見られました。
当社が導入しているDMARC可視化ツールのレポートによると、ポリシーを厳格化した途端に、当社を騙って送られていたなりすましメールの量が劇的に減少しました。攻撃者側も「このドメインはポリシーが厳格化されているため、なりすましても受信側に拒否されて届かない」ということを察知し、諦めていると推測されます。
また副次的な効果として、他社(DMARC導入を検討している企業)から「どうやって企業ロゴ付きメール(BIMI)の導入まで進めたのか」というノウハウに関する問い合わせが増えるなど、インフラ事業者として先進的な取り組みへの反響も届いています。
現在はまだ「類似ドメイン(一文字違いのドメインなど)」によるなりすましへの直接的な防御や網羅には課題が残るものの、アタックサーフェス監視(怪しい類似ドメインが世の中に登録されていないかを外部から監視するサービス)等で不正ドメインの取得状況は把握しています。今回の施策によって「本物のドメインから届くメールには公式ロゴ(BIMI)がつく」という状態を作れましたので、お客様がメールの真偽を判断する、さらなる情報提供が可能となりました。